
06 Nov टाटा मोटर्स ऐप सुरक्षा खामियां: CERT-In का अलर्ट, प्रभाव और समाधान
✎ CERT-In (सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत) कनेक्टेड वाहन एप्लिकेशन की कमजोरियों की सिवेरिटी रेटिंग 'हाई' बताकर उपयोगकर्ताओं को सुरक्षित संस्करण में अपग्रेड करने का परामर्श देती है।
विषय प्रासंगिकता — यह टॉपिक कहाँ आता है
- GS Paper III — आंतरिक सुरक्षा (साइबर सुरक्षा की चुनौतियाँ और संस्थागत ढाँचा) | GS Paper III — विज्ञान एवं प्रौद्योगिकी (सूचना प्रौद्योगिकी, इंटरनेट of Things और कनेक्टेड वाहन) | GS Paper II — शासन (डेटा संरक्षण, उपभोक्ता अधिकार और नियामक संस्थाएँ)
- Prelims: CERT-In (Indian Computer Emergency Response Team) — MeitY के अधीन राष्ट्रीय एजेंसी, सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B, सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70A और राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC), राष्ट्रीय साइबर सुरक्षा नीति, 2013, हार्डकोडेड क्रेडेंशियल और API Keys से जुड़ी कमजोरियाँ, SSL सर्टिफिकेट पिनिंग का उद्देश्य और इसकी सीमाएँ, सिवेरिटी रेटिंग (Severity Rating) — High, Medium, Low, डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023
- Essay: कनेक्टेड वाहन और डेटा सुरक्षा: सुविधा, गोपनीयता और जोखिम का संतुलन, डिजिटल अवसंरचना की सुरक्षा में CERT-In जैसी संस्थाओं की भूमिका
त्वरित पुनरावृत्ति: CERT-In (सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत) कनेक्टेड वाहन एप्लिकेशन की कमजोरियों की सिवेरिटी रेटिंग ‘हाई’ बताकर उपयोगकर्ताओं को सुरक्षित संस्करण में अपग्रेड करने का परामर्श देती है।
यह खबर चर्चा में क्यों?
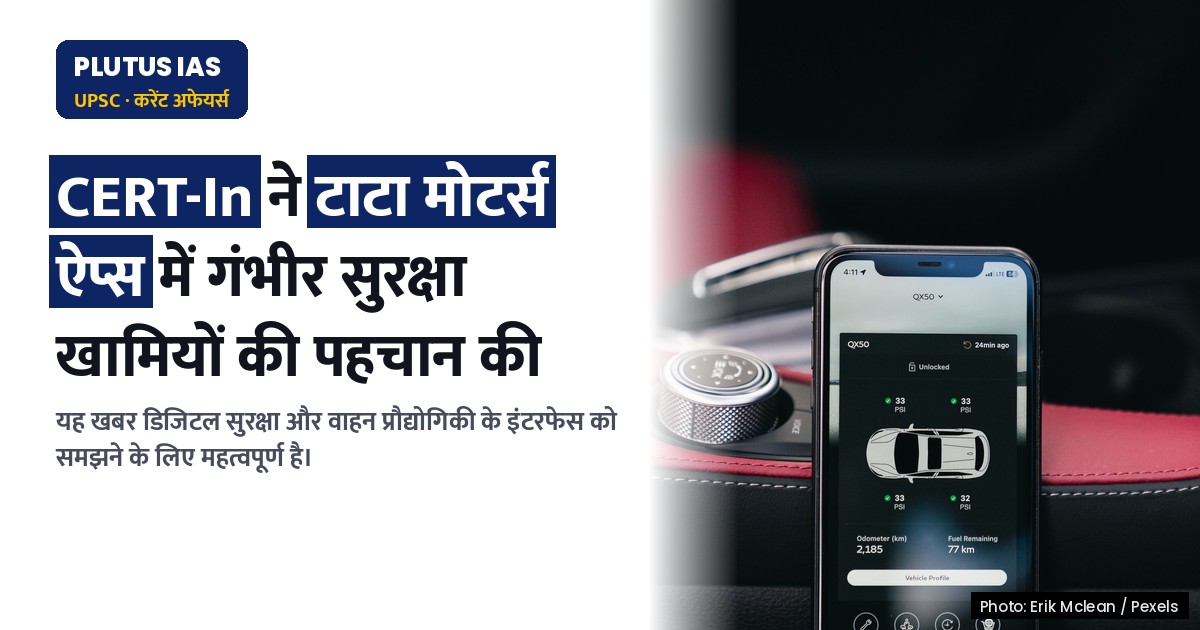
CERT-In ने टाटा मोटर्स के कनेक्टेड वाहन एप्लिकेशन iRA 2.0 और iRA.ev के कुछ संस्करणों में सुरक्षा कमजोरियों की पहचान की है और उपयोगकर्ताओं को सुरक्षित संस्करणों में अपग्रेड करने की सलाह दी है। इन एप्लिकेशनों के माध्यम से उपयोगकर्ता वाहन की स्थिति, स्वास्थ्य निगरानी, यात्रा की जानकारी और रिमोट कमांड जैसी सुविधाओं तक पहुँचते हैं। एजेंसी ने इन कमजोरियों की सिवेरिटी रेटिंग ‘हाई’ बताई है, क्योंकि इनके सहारे हमलावर संवेदनशील क्रेडेंशियल प्राप्त कर सकता है, वाहन से जुड़ी जानकारी तक पहुँच बना सकता है या उपयोगकर्ता के एप्लिकेशन डेटा में छेड़छाड़ कर सकता है। रिपोर्टों के अनुसार कंपनी के पैसेंजर वाहन विभाग को भेजे गए ईमेल का उत्तर नहीं मिला है। यह घटना दर्शाती है कि जुड़े हुए वाहनों की बढ़ती संख्या के साथ साइबर जोखिम भी बढ़ रहे हैं।
पृष्ठभूमि
- भारत में कनेक्टेड वाहनों का उपयोग तेजी से बढ़ रहा है, जिसमें मोबाइल एप्लिकेशन के जरिए वाहन की दूरस्थ निगरानी और नियंत्रण संभव होता है। इससे वाहन एक इंटरनेट-आधारित उपकरण की तरह कार्य करने लगा है।
- सूचना प्रौद्योगिकी अधिनियम, 2000 के अंतर्गत धारा 70B के तहत CERT-In को साइबर घटनाओं के प्रतिक्रिया, चेतावनी जारी करने और सुरक्षा परामर्श देने का वैधानिक दायित्व मिला है।
- साइबर सुरक्षा के लिए भारत की नीतिगत रूपरेखा में राष्ट्रीय साइबर सुरक्षा नीति, 2013 प्रमुख है, जो सुरक्षित साइबर पारिस्थितिकी तंत्र के निर्माण पर बल देती है।
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 व्यक्तिगत डेटा की प्रोसेसिंग के लिए डेटा फिडुशियरी पर दायित्व तय करता है, जिससे ऐसे एप्लिकेशन की सुरक्षा विधिक दृष्टि से भी प्रासंगिक हो जाती है।
- सामान्यतः CERT-In ऐसी कमजोरियों की सूचना संबंधित कंपनी को देकर समाधान की प्रतीक्षा करता है और समाधान उपलब्ध होने के बाद उपयोगकर्ताओं के लिए सार्वजनिक परामर्श जारी करता है।
कनेक्टेड वाहन सुरक्षा और CERT-In की भूमिका क्या है?
- CERT-In भारत की राष्ट्रीय साइबर सुरक्षा प्रतिक्रिया एजेंसी है, जो इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन कार्य करती है। इसकी स्थापना वर्ष 2004 में हुई थी।
- सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत यह साइबर सुरक्षा घटनाओं की प्रतिक्रिया, चेतावनी और सुरक्षा परामर्श जारी करने का कार्य करती है।
- सुरक्षा कमजोरी (Vulnerability) से तात्पर्य सॉफ्टवेयर या प्रणाली की उस त्रुटि से है, जिसका दुरुपयोग कर कोई अनधिकृत व्यक्ति प्रणाली तक पहुँच प्राप्त कर सकता है।
- हार्डकोडेड क्रेडेंशियल वह पहचान-पत्र या पासवर्ड है जो एप्लिकेशन के कोड के भीतर स्थायी रूप से लिखा होता है। इसे निकालकर बैकएंड सेवाओं तक अनधिकृत पहुँच बनाई जा सकती है।
- API Keys और प्रमाणीकरण टोकन (Authentication Token) ऐसे डिजिटल कुंजी हैं जो एप्लिकेशन और सर्वर के बीच पहचान की पुष्टि करते हैं। लॉग में इनका दर्ज होना या असुरक्षित संग्रहण इन्हें हमलावर के लिए उपयोगी बना देता है।
- SSL सर्टिफिकेट पिनिंग एक सुरक्षा तंत्र है, जिसमें एप्लिकेशन केवल पूर्व-निर्धारित सर्टिफिकेट को ही स्वीकार करता है। इसकी गलत कॉन्फिगरेशन से डेटा के बीच में रोके या बदले जाने का खतरा बढ़ता है।
- सिवेरिटी रेटिंग ‘हाई’ का अर्थ है कि कमजोरी का दुरुपयोग गंभीर परिणाम दे सकता है, इसलिए उपयोगकर्ताओं को तुरंत निर्धारित संस्करण में अपग्रेड करने की सलाह दी जाती है।
मुख्य विशेषताएँ
| Feature | Significance |
|---|---|
| iRA 2.0 और iRA.ev (Connected Vehicle Applications) | टाटा मोटर्स के कनेक्टेड वाहन एप्लिकेशन, जो वाहन की स्थिति, स्वास्थ्य निगरानी (Health Monitoring), ट्रिप जानकारी और रिमोट कमांड की सुविधा उपयोगकर्ता को देते हैं |
| प्रभावित संस्करण | iRA 2.0 संस्करण 26.7.3 और उससे पहले के तथा iRA.ev संस्करण 26.7.2 और उससे पहले के एप्लिकेशन |
| सुधारित संस्करण | iRA 2.0 संस्करण 26.8.2 और iRA.ev संस्करण 26.9.1 में अपग्रेड करने की सलाह दी गई है |
| गंभीरता रेटिंग (Severity Rating) | CERT-In ने इन कमजोरियों को ‘हाई’ श्रेणी में रखा है, जिसका अर्थ है कि इनके दुरुपयोग से गंभीर जोखिम हो सकता है |
| चार प्रमुख कमजोरियाँ | क्रेडेंशियल भंडारण, URL सत्यापन और वेबव्यू घटक, लॉग में प्रमाणीकरण टोकन दर्ज होना, तथा SSL सर्टिफिकेट पिनिंग की त्रुटि |
महत्व
आर्थिक महत्व
- कनेक्टेड वाहन सेवाएँ वाहन निर्माताओं के लिए राजस्व और ग्राहक-जुड़ाव का नया माध्यम बन रही हैं, इसलिए इनकी सुरक्षा सीधे बाज़ार के भरोसे से जुड़ी है।
- ग्राहक का भरोसा कमजोर होने पर डिजिटल सेवाओं के उपयोग और सॉफ़्टवेयर-आधारित वाहन सुविधाओं की स्वीकार्यता पर असर पड़ सकता है।
साइबर सुरक्षा और रणनीतिक महत्व
- वाहन अब इंटरनेट से जुड़ी इकाई (Internet of Things) है, इसलिए एप्लिकेशन की कमजोरी वाहन की दूरस्थ पहुँच तक जा सकती है।
- CERT-In की सक्रिय चेतावनी यह दर्शाती है कि राष्ट्रीय स्तर पर महत्वपूर्ण डिजिटल संपत्तियों की निगरानी किस प्रकार की जाती है।
डेटा संरक्षण और विधिक महत्व
- वाहन की स्थिति, स्वास्थ्य निगरानी और ट्रिप डेटा व्यक्तिगत डेटा की श्रेणी में आते हैं, जिनकी सुरक्षा डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) के दायरे में आती है।
- अनधिकृत पहुँच और इम्पर्सोनेशन जैसे जोखिम सूचना प्रौद्योगिकी अधिनियम, 2000 (Information Technology Act, 2000) के अंतर्गत साइबर अपराध के प्रावधानों से भी संबंधित हैं।
संस्थागत महत्व
- भारतीय कंप्यूटर आपात प्रतिक्रिया दल (Indian Computer Emergency Response Team) यानी CERT-In, सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के तहत राष्ट्रीय साइबर सुरक्षा घटनाओं के प्रति प्रतिक्रिया देने वाली नोडल एजेंसी है।
- यह घटना दिखाती है कि सुरक्षा कमजोरी की सूचना, सलाह जारी करने और उपयोगकर्ता को अपग्रेड का निर्देश देने की प्रक्रिया किस क्रम में चलती है।
चुनौतियाँ
1. हार्डकोडेड क्रेडेंशियल और API कुंजियाँ
- एप्लिकेशन के भीतर सर्विस अकाउंट के क्रेडेंशियल, API कुंजियाँ और प्रमाणीकरण टोकन सीधे कोड में रखे गए हैं।
- इन्हें निकालकर बैकएंड सेवाओं तक अनधिकृत पहुँच प्राप्त की जा सकती है, जो सुरक्षित विकास प्रथाओं की कमी को दर्शाता है।
यूपीएससी लिंक: GS-3: साइबर सुरक्षा की चुनौतियाँ और सुरक्षित डिजिटल ढाँचा
2. URL सत्यापन और वेबव्यू की कमजोरी
- अपर्याप्त URL सत्यापन और लोड किए गए ओरिजिन की जाँच न होने से हमलावर प्रमाणीकरण टोकन हासिल कर सकता है।
- इससे उपयोगकर्ता के एप्लिकेशन में छेड़छाड़ की संभावना बनती है, जिसका असर वाहन से जुड़ी सेवाओं पर पड़ सकता है।
यूपीएससी लिंक: GS-3: साइबर सुरक्षा और सूचना प्रौद्योगिकी का उपयोग
3. लॉग में संवेदनशील टोकन का दर्ज होना
- एप्लिकेशन लॉग में प्रमाणीकरण टोकन दर्ज होने से वे किसी भी व्यक्ति के लिए सुलभ हो सकते हैं जिसके पास लॉग तक पहुँच है।
- उपयोगकर्ता खातों तक पहुँच और उनका दुरुपयोग संभव होता है, इसलिए लॉगिंग नीति में गोपनीय सूचना को छानना आवश्यक है।
यूपीएससी लिंक: GS-3: डेटा सुरक्षा और साइबर अपराध की रोकथाम
4. SSL सर्टिफिकेट पिनिंग की त्रुटि
- SSL सर्टिफिकेट पिनिंग का अनुचित विन्यास (Configuration) एप्लिकेशन और बैकएंड सेवाओं के बीच होने वाले संचार को बाधित या संशोधित करने का अवसर देता है।
- इससे मध्यस्थ हमले (Man-in-the-Middle Attack) का जोखिम बढ़ता है, जिससे डेटा की गोपनीयता और अखंडता दोनों प्रभावित होती हैं।
यूपीएससी लिंक: GS-3: डिजिटल संचार की सुरक्षा और साइबर खतरे
5. निर्माता की जवाबदेही और सूचना का प्रवाह
- रिपोर्ट के अनुसार, टाटा मोटर्स के पैसेंजर व्हीकल्स को भेजे गए ईमेल का उत्तर नहीं मिला, जिससे समन्वय की चुनौती सामने आती है।
- उपयोगकर्ताओं तक सुधारित संस्करण की जानकारी समय पर पहुँचाना और अपडेट को व्यापक रूप से अपनाना एक व्यावहारिक चुनौती है।
यूपीएससी लिंक: GS-2: सरकारी एजेंसियों की भूमिका और नियामक समन्वय
चुनौतियाँ — यूपीएससी दृष्टिकोण
| Issue | Concern |
|---|---|
| हार्डकोडेड क्रेडेंशियल | एप्लिकेशन कोड से निकालकर बैकएंड सेवाओं तक अनधिकृत पहुँच का खतरा |
| URL सत्यापन की कमी | प्रमाणीकरण टोकन चोरी और एप्लिकेशन में छेड़छाड़ की संभावना |
| लॉग में टोकन दर्ज होना | उपयोगकर्ता खातों तक पहुँच और उनका दुरुपयोग |
| SSL पिनिंग की त्रुटि | डेटा को रोकने या संशोधित करने का जोखिम |
| निर्माता से संवाद में विलंब | उपयोगकर्ताओं तक समय पर सुधार की जानकारी न पहुँचना |
आगे की राह
- सभी उपयोगकर्ताओं को iRA 2.0 संस्करण 26.8.2 और iRA.ev संस्करण 26.9.1 में तुरंत अपग्रेड करने के लिए व्यापक जागरूकता अभियान चलाया जाए।
- निर्माता कंपनियाँ सुरक्षा कमजोरियों की सूचना CERT-In को समय पर दें और सुधार की स्थिति सार्वजनिक रूप से साझा करें।
- सुरक्षित विकास जीवन-चक्र (Secure Development Lifecycle) अपनाया जाए, जिसमें क्रेडेंशियल प्रबंधन के लिए सुरक्षित भंडारण और गुप्त-कुंजी प्रबंधन प्रणाली शामिल हो।
- OWASP जैसे अंतरराष्ट्रीय दिशानिर्देशों के आधार पर मोबाइल एप्लिकेशन की नियमित सुरक्षा जाँच और स्वतंत्र ऑडिट कराए जाएँ।
- लॉग में संवेदनशील डेटा के प्रवेश को रोकने के लिए लॉगिंग नीति में गोपनीय सूचना को छानने की व्यवस्था लागू की जाए।
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 के अनुरूप वाहन-डेटा के संग्रह, भंडारण और साझाकरण की स्पष्ट सहमति-आधारित प्रक्रिया बनाई जाए।
- CERT-In के दिशानिर्देशों के अनुसार साइबर सुरक्षा घटनाओं की रिपोर्टिंग निर्धारित समय-सीमा में सुनिश्चित की जाए।
- कनेक्टेड वाहनों के लिए सुरक्षा मानक और स्वतंत्र प्रमाणन ढाँचा विकसित करने पर नीति-स्तर पर विचार किया जाए।
यूपीएससी मूल्य-संवर्धन
मुख्य परीक्षा उत्तर-लेखन हेतु कीवर्ड
कनेक्टेड वाहन (Connected Vehicles) · साइबर सुरक्षा (Cyber Security) · CERT-In (Indian Computer Emergency Response Team) · सूचना प्रौद्योगिकी अधिनियम, 2000 (Information Technology Act, 2000) · धारा 43A (Section 43A): संवेदनशील व्यक्तिगत डेटा की सुरक्षा में चूक पर क्षतिपूर्ति · डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) · राष्ट्रीय साइबर सुरक्षा नीति, 2013 (National Cyber Security Policy, 2013) · महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) · एपीआई कुंजी और प्रमाणीकरण टोकन (API Keys and Authentication Tokens) · गोपनीयता का अधिकार (Right to Privacy) · साइबर सुरक्षा घटना की रिपोर्टिंग (Cyber Incident Reporting) · आँकड़ा संरक्षण और उपभोक्ता विश्वास (Data Protection and Consumer Trust)
संवैधानिक व नीतिगत संबंध
- अनुच्छेद 21: वाहन और उपयोगकर्ता डेटा की गोपनीयता से संबंध
अवधारणा प्रवाह
कनेक्टेड वाहन एप्लिकेशन में सुरक्षा कमजोरियाँ (हार्डकोडेड क्रेडेंशियल, URL सत्यापन, लॉग में टोकन, SSL पिनिंग) पाई जाती हैं। → CERT-In इन कमजोरियों का विश्लेषण करता है और इन्हें ‘हाई’ गंभीरता रेटिंग के साथ सार्वजनिक सलाह में दर्ज करता है। → प्रभावित संस्करणों की पहचान होती है (iRA 2.0 संस्करण 26.7.3 तक और iRA.ev संस्करण 26.7.2 तक)। → निर्माता द्वारा सुधारित संस्करण (iRA 2.0 संस्करण 26.8.2 और iRA.ev संस्करण 26.9.1) जारी किए जाते हैं। → उपयोगकर्ताओं को अपग्रेड की सलाह दी जाती है, ताकि अनधिकृत पहुँच और डेटा दुरुपयोग का जोखिम कम हो। → अपग्रेड न होने की स्थिति में वाहन-डेटा की गोपनीयता और सेवाओं की अखंडता पर खतरा बना रहता है।
प्रारंभिक अभ्यास प्रश्न
Q1. निम्नलिखित कथनों पर विचार कीजिए:
1. CERT-In की स्थापना सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत की गई है।
2. CERT-In भारत के गृह मंत्रालय के अधीन कार्य करने वाली एक संस्था है।
3. CERT-In साइबर सुरक्षा की कमजोरियों और खतरों के संबंध में परामर्श (advisory) और कमजोरी टिप्पणियाँ (vulnerability notes) जारी करता है।
उपर्युक्त कथनों में से कितने सही हैं?
- केवल एक
- केवल दो
- केवल तीन
- सभी
उत्तर: केवल दो — कथन 1 सही है: CERT-In की स्थापना सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत हुई है। कथन 2 गलत है: CERT-In इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन कार्य करता है, गृह मंत्रालय के अधीन नहीं। कथन 3 सही है: परामर्श और कमजोरी टिप्पणियाँ इसके प्रमुख नियमित कार्यों में शामिल हैं। अतः उत्तर ‘केवल दो’ है।
Q2. कथन (A): किसी कनेक्टेड वाहन एप्लिकेशन के पुराने वर्जन में कमजोरी पाए जाने पर CERT-In उपयोगकर्ताओं को नए वर्जन में अपग्रेड करने की सलाह देता है।
कारण (R): CERT-In द्वारा धारा 70B(6) के अंतर्गत जारी निर्देशों का पालन न करने पर सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B(7) के तहत दंड का प्रावधान है।
उपर्युक्त दोनों कथनों के संदर्भ में सही विकल्प चुनिए:
- (A) और (R) दोनों सही हैं, और (R), (A) का सही स्पष्टीकरण है
- (A) और (R) दोनों सही हैं, लेकिन (R), (A) का सही स्पष्टीकरण नहीं है
- (A) सही है, परंतु (R) गलत है
- (A) गलत है, परंतु (R) सही है
उत्तर: (A) और (R) दोनों सही हैं, और (R), (A) का सही स्पष्टीकरण है — परामर्श (advisory) सामान्यतः सुझावात्मक होता है, जबकि धारा 70B(6) के निर्देश बाध्यकारी होते हैं और उनके उल्लंघन पर धारा 70B(7) के तहत दंड लगता है। इसी बाध्यकारी ढाँचे के कारण CERT-In की सलाह को गंभीरता से लिया जाता है, इसलिए (R) सही है और (A) की व्याख्या करता है।
Q3. निम्नलिखित सूचियों का सही मिलान कीजिए:
सूची I (प्रावधान)
1. सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 43A
2. सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70A
3. सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B
सूची II (विषय)
a. CERT-In के कार्य और निर्देश
b. राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC) की स्थापना
c. संवेदनशील व्यक्तिगत डेटा की सुरक्षा में चूक पर निकाय कॉर्पोरेट द्वारा क्षतिपूर्ति
सही उत्तर चुनिए:
- 1-a, 2-b, 3-c
- 1-c, 2-b, 3-a
- 1-b, 2-a, 3-c
- 1-c, 2-a, 3-b
उत्तर: 1-c, 2-b, 3-a — धारा 43A संवेदनशील व्यक्तिगत डेटा की सुरक्षा में विफल निकाय कॉर्पोरेट को क्षतिपूर्ति के लिए उत्तरदायी ठहराती है (1-c)। धारा 70A NCIIPC की स्थापना से संबंधित है (2-b)। धारा 70B CERT-In के गठन, कार्यों और निर्देशों से संबंधित है (3-a)।
मुख्य अभ्यास प्रश्न
✍ कनेक्टेड वाहन ऐप्स में पाई गई सुरक्षा कमजोरियाँ यह दर्शाती हैं कि वाहन अब मोबाइल और क्लाउड आधारित डिजिटल तंत्र का हिस्सा बन चुके हैं। भारत के मौजूदा विधिक और संस्थागत ढाँचे के आधार पर इस स्थिति का समालोचनात्मक परीक्षण कीजिए। साथ ही उत्तर दीजिए कि उपभोक्ता के व्यक्तिगत डेटा की सुरक्षा में चूक होने पर उत्तरदायित्व किस पर और किस प्रावधान के अंतर्गत तय होगा। (15 Marks)
रूपरेखा: उत्तर संरचना: (1) भूमिका: कनेक्टेड वाहन की परिभाषा; वाहन स्थिति, हेल्थ मॉनिटरिंग, ट्रिप डेटा और रिमोट कमांड जैसी सुविधाएँ; टाटा मोटर्स के iRA 2.0 और iRA.ev ऐप्स में CERT-In द्वारा पहचानी गई चार कमजोरियाँ (हार्डकोडेड सर्विस अकाउंट क्रेडेंशियल और एपीआई कुंजी, अपर्याप्त URL सत्यापन और WebView के माध्यम से टोकन चोरी, लॉग में प्रमाणीकरण टोकन का दर्ज होना, SSL सर्टिफिकेट पिनिंग की त्रुटि)। (2) संस्थागत ढाँचा: सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के तहत CERT-In का गठन, परामर्श और कमजोरी टिप्पणियाँ जारी करना; धारा 70B(6) के निर्देश (2022) और छह घंटे में घटना-रिपोर्टिंग; धारा 70A के तहत NCIIPC; राष्ट्रीय साइबर सुरक्षा नीति, 2013। (3) विधिक उत्तरदायित्व: धारा 43 (बिना अनुमति पहुँच पर क्षतिपूर्ति), धारा 43A (संवेदनशील डेटा की सुरक्षा में विफलता पर निकाय कॉर्पोरेट की क्षतिपूर्ति देनदारी), धारा 66 (कंप्यूटर संबंधी अपराध); डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 के तहत डेटा फिड्युशरी के दायित्व (उचित सुरक्षा उपाय, उल्लंघन की सूचना बोर्ड और डेटा प्रिंसिपल को देना) और सुरक्षा उपाय में विफलता पर अधिकतम 250 करोड़ रुपये तक की शास्ति; K.S. Puttaswamy v. Union of India (2017) में अनुच्छेद 21 के तहत गोपनीयता के अधिकार की पुष्टि। (4) समालोचना: परामर्श का गैर-बाध्यकारी स्वरूप बनाम बाध्यकारी निर्देश; उपयोगकर्ता द्वारा अपडेट न करने की समस्या; ऐप्स में क्रेडेंशियल्स का सुरक्षित भंडारण न होना उत्पाद-डिज़ाइन स्तर की चूक है; सुरक्षा-दायित्व का विकेन्द्रीकरण (निर्माता, ऐप डेवलपर, उपयोगकर्ता)। तुलना हेतु UNECE के नियम R155 (वाहन साइबर सुरक्षा प्रबंधन प्रणाली) और R156 (सॉफ्टवेयर अपडेट प्रबंधन) का उल्लेख। (5) उपसंहार: नवाचार और डेटा सुरक्षा के बीच संतुलन; सुरक्षा-डिज़ाइन (security by design), नियमित ऑडिट, स्पष्ट उत्तरदायित्व तय करने वाला विधिक ढाँचा और उपभोक्ता जागरूकता की आवश्यकता।
स्रोत: livehindustan.com
शैक्षिक उद्देश्य हेतु AanyaAi द्वारा जनित।
Related guides on our sites
- How to prepare for GS paper 1 for UPSC CSE mains exam
- Best UPSC coaching for IFOS exam
- Best mentorship programme for upsc
- UPSC+BA degree

- CBN’s ‘Nasha Mukt Yuva’ Mission: UPSC Governance Focus - November 6, 2026
- तेलंगाना में भारतनेट कार्यक्रम: ग्रामीण डिजिटल क्रांति की ओर - November 6, 2026
- Tamil Nadu Governor Meets PM: UPSC General Studies - November 6, 2026
No Comments