


12 Nov एआई-सहायता प्राप्त साइबर हमलों से भुगतान प्रणालियों को खतरा
✎ कृत्रिम बुद्धिमत्ता आधारित साइबर हमलों से बचाव के लिए धोखाधड़ी को स्रोत पर रोकना, वास्तविक समय में निगरानी करना और घटनाओं की तत्काल रिपोर्टिंग (CERT-In छह घंटे, 1930 हेल्पलाइन और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल) अनिवार्य…
विषय प्रासंगिकता — यह टॉपिक कहाँ आता है
- GS Paper III — आंतरिक सुरक्षा (साइबर सुरक्षा, साइबर अपराध और उनसे निपटने के संस्थागत ढाँचे) | GS Paper III — अर्थव्यवस्था (बैंकिंग एवं गैर-बैंकिंग वित्तीय क्षेत्र, डिजिटल भुगतान और वित्तीय स्थिरता) | GS Paper II — शासन (नियामक संस्थाएँ और उनकी भूमिका, केंद्र-राज्य समन्वय)
- Prelims: गैर-बैंकिंग वित्तीय कंपनी (NBFC) और उसका नियामक, CERT-In (भारतीय कंप्यूटर आपात प्रतिक्रिया दल) और सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B, भारतीय साइबर अपराध समन्वय केंद्र (I4C) और गृह मंत्रालय के अधीन इसकी भूमिका, राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल और हेल्पलाइन 1930, म्यूल खाता (Mule Account) की अवधारणा, API सुरक्षा और VAPT (भेद्यता मूल्यांकन एवं प्रवेश परीक्षण), भुगतान और निपटान प्रणाली अधिनियम, 2007 और RBI की भूमिका, राष्ट्रीय भुगतान निगम (NPCI) और UPI की संरचना
- Essay: डिजिटल वित्तीय समावेशन के युग में साइबर सुरक्षा: अवसर और जोखिम, कृत्रिम बुद्धिमत्ता दोधारी तलवार है: अपराध और सुरक्षा दोनों में इसकी भूमिका
त्वरित पुनरावृत्ति: कृत्रिम बुद्धिमत्ता आधारित साइबर हमलों से बचाव के लिए धोखाधड़ी को स्रोत पर रोकना, वास्तविक समय में निगरानी करना और घटनाओं की तत्काल रिपोर्टिंग (CERT-In छह घंटे, 1930 हेल्पलाइन और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल) अनिवार्य है।
यह खबर चर्चा में क्यों?
तेलंगाना साइबर सुरक्षा ब्यूरो (TGCSB) ने 12 नवंबर 2026 को हैदराबाद में एक बैठक आयोजित कर गैर-बैंकिंग वित्तीय कंपनियों (NBFC), फिनटेक प्लेटफॉर्म और बैंकों को कृत्रिम बुद्धिमत्ता से सहायता प्राप्त साइबर हमलों के बढ़ते खतरे से अवगत कराया। इस बैठक में भारतीय दूरसंचार विभाग (DoT) और भारतीय रिज़र्व बैंक (RBI) के अधिकारी तथा भारतीय साइबर अपराध समन्वय केंद्र (I4C) के प्रतिनिधि भी शामिल हुए। ब्यूरो के अनुसार अपराधी छोटे NBFC को निशाना बना रहे हैं, जिनकी साइबर सुरक्षा प्रणाली अपेक्षाकृत कमज़ोर है। सलाह में धोखाधड़ी को स्रोत पर ही रोकने, वास्तविक समय में संदिग्ध गतिविधि की पहचान करने और म्यूल खातों में धन के प्रवाह को बाधित करने पर बल दिया गया है। यह मामला इसलिए महत्वपूर्ण है क्योंकि ऋण वितरण और भुगतान तंत्र अब स्वचालित प्रणालियों पर निर्भर हैं, और उनकी सुरक्षा सीधे वित्तीय स्थिरता और उपभोक्ता विश्वास से जुड़ी है।
पृष्ठभूमि
- डिजिटल भुगतान और डिजिटल ऋण वितरण के तेज़ विस्तार के साथ API आधारित प्रणालियों पर निर्भरता बढ़ी है, जिससे हमलावरों के लिए नए अवसर बने हैं। RBI ने डिजिटल ऋण संबंधी दिशा-निर्देश (2022) जारी किए, जिनमें ऋणदाताओं की जवाबदेही और डेटा सुरक्षा पर ज़ोर है।
- सूचना प्रौद्योगिकी अधिनियम, 2000 के अंतर्गत CERT-In राष्ट्रीय स्तर पर साइबर सुरक्षा घटनाओं के लिए नोडल एजेंसी है। अप्रैल 2022 के निर्देशों के अनुसार संस्थाओं को साइबर घटनाओं की सूचना छह घंटे के भीतर देनी होती है।
- भारत में साइबर अपराध से निपटने के लिए राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल और 1930 हेल्पलाइन जैसी व्यवस्थाएँ हैं, जिनका समन्वय I4C करता है। इससे वित्तीय धोखाधड़ी की त्वरित रिपोर्टिंग और धन को रोकने (फ्रीज़ करने) में सहायता मिलती है।
- पुलिस और जाँच एजेंसियाँ सार्वजनिक व्यवस्था एवं पुलिस राज्य सूची का विषय हैं, जबकि सूचना प्रौद्योगिकी और दूरसंचार पर केंद्र सरकार की विधायी भूमिका है। इसलिए साइबर अपराध नियंत्रण में केंद्र-राज्य समन्वय आवश्यक है।
- कृत्रिम बुद्धिमत्ता के उपयोग से हमलावर स्वचालित स्क्रिप्ट के माध्यम से लेन-देन की सीमा से बचने और कई छोटे भुगतान करने जैसी तकनीकों का प्रयोग कर रहे हैं, जिससे पारंपरिक नियंत्रण प्रणालियाँ कमज़ोर पड़ सकती हैं।
गैर-बैंकिंग वित्तीय कंपनियों पर साइबर खतरे और उनकी सुरक्षा का ढाँचा क्या है?
- गैर-बैंकिंग वित्तीय कंपनी (NBFC) ऐसी कंपनी है जो बैंकिंग का कार्य करती है, किंतु मांग जमा (Demand Deposit) स्वीकार नहीं करती और मांग चेक जारी नहीं कर सकती। इसका नियमन RBI करता है।
- फिनटेक (Fintech) कंपनियाँ तकनीक के माध्यम से ऋण, भुगतान और निवेश जैसी वित्तीय सेवाएँ देती हैं। इनमें से कई बैंकिंग प्रणाली से API के माध्यम से जुड़ी होती हैं।
- API (अनुप्रयोग प्रोग्रामिंग इंटरफ़ेस) सॉफ़्टवेयर प्रणालियों के बीच डेटा और आदेश के आदान-प्रदान का माध्यम है। API क्रेडेंशियल की चोरी होने पर हमलावर वैध अनुरोधों की तरह लेन-देन कर सकते हैं।
- VAPT (भेद्यता मूल्यांकन एवं प्रवेश परीक्षण) में सिस्टम की कमज़ोरियों की पहचान के लिए नियमित जाँच की जाती है, जिसे सुरक्षा का एक सामान्य उपाय माना जाता है।
- म्यूल खाता (Mule Account) वह खाता है जिसका उपयोग अपराधी अवैध धन को छिपाने और उसे आगे स्थानांतरित करने के लिए करते हैं। इन खातों को समय पर पहचानना धोखाधड़ी रोकने का प्रमुख उपाय है।
- भारत में साइबर घटनाओं की रिपोर्टिंग के लिए CERT-In (सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B), साइबर अपराध के लिए 1930 हेल्पलाइन और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल, तथा वित्तीय संस्थाओं के लिए RBI के निर्देश, ये सभी अलग-अलग भूमिकाएँ निभाते हैं।
- सुरक्षा संबंधी आपात स्थिति में स्वचालित ऋण वितरण प्रणाली को बंद कर मैन्युअल संचालन अपनाना और केवल सक्षम साइबर सुरक्षा टीम द्वारा जाँच और पैच के बाद ही स्वचालन फिर से शुरू करना, यह एक सावधानीपूर्ण प्रक्रिया है।
मुख्य विशेषताएँ
| विशेषता | महत्व |
|---|---|
| हमले का स्वरूप | कृत्रिम बुद्धिमत्ता (AI) की मदद से भुगतान प्रणाली और ऋण वितरण मंचों पर लक्षित साइबर हमले, जिनमें धोखाधड़ी को वैध अनुरोधों जैसा दिखाया जाता है |
| लक्ष्य संस्थाएँ | छोटी गैर-बैंकिंग वित्तीय कंपनियाँ (NBFC) जिनकी साइबर सुरक्षा प्रणाली अपेक्षाकृत कमज़ोर है, साथ ही वित्तीय प्रौद्योगिकी (Financial Technology) मंच |
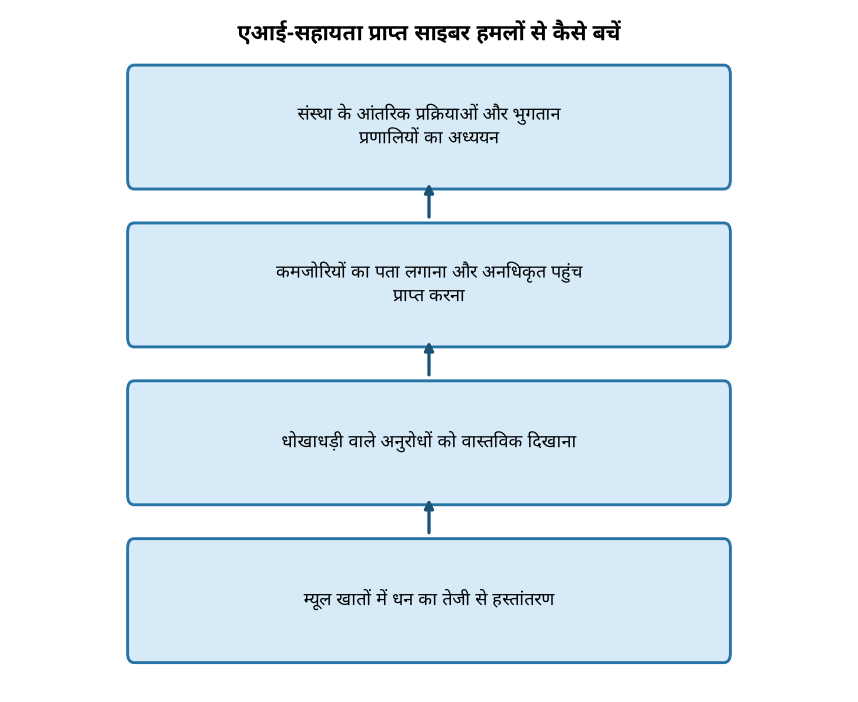
| हमले की विधि | 10 से 12 दिनों तक आंतरिक प्रक्रियाओं का अध्ययन, श्वेतसूचीबद्ध (whitelisted) पहचानकर्ताओं और API क्रेडेंशियल की चोरी, तथा स्वचालित स्क्रिप्ट द्वारा छोटी-छोटी राशियों में भुगतान |
| धन का प्रवाह | तेज़ स्वचालित थोक लेनदेन के माध्यम से म्यूल खातों (Mule Accounts) में धन का तुरंत स्थानांतरण, जिससे रोकना कठिन हो जाता है |
| नियामक प्रतिक्रिया | घटना के बाद रिपोर्टिंग के बजाय स्रोत पर ही रोकथाम, वास्तविक समय में निगरानी और धन-प्रवाह बाधित करने पर बल |
| संस्थागत समन्वय | TGCSB, भारतीय साइबर अपराध समन्वय केंद्र (I4C), CERT-In, भारतीय रिज़र्व बैंक (RBI) और दूरसंचार विभाग (DoT) की संयुक्त भागीदारी |
महत्व
आर्थिक
- भुगतान प्रणाली और ऋण वितरण में धोखाधड़ी से सीधे वित्तीय हानि होती है और ग्राहकों तथा निवेशकों का भरोसा घटता है
- वित्तीय समावेशन में डिजिटल ऋण की भूमिका बढ़ी है, इसलिए इस क्षेत्र की सुरक्षा सीधे आर्थिक संवृद्धि से जुड़ी है
- छोटी NBFC और फिनटेक कंपनियाँ सूक्ष्म और लघु उद्यमों तथा ग्रामीण ग्राहकों को ऋण देती हैं, अतः उनकी विफलता व्यापक असर डाल सकती है
सामरिक एवं सुरक्षा
- साइबर हमले वित्तीय अवसंरचना को निशाना बनाते हैं, जो राष्ट्रीय सुरक्षा और आर्थिक स्थिरता दोनों का अंग है
- कृत्रिम बुद्धिमत्ता के प्रयोग से हमलावरों की क्षमता बढ़ रही है, जिससे पारंपरिक सुरक्षा उपाय अपर्याप्त हो सकते हैं
नियामकीय एवं प्रशासनिक
- घटना के बाद रिपोर्टिंग से हटकर स्रोत पर रोकथाम की ओर बदलाव नियामकीय दृष्टि से एक महत्वपूर्ण मोड़ है
- बहु-एजेंसी समन्वय (राज्य पुलिस, केंद्रीय एजेंसियाँ और नियामक) का यह उदाहरण संघीय ढाँचे में सहयोगी प्रशासन को दर्शाता है
चुनौतियाँ
1. कृत्रिम बुद्धिमत्ता आधारित हमलों की बढ़ती परिष्कृतता
- AI के प्रयोग से धोखाधड़ी वाले अनुरोध सामान्य लेनदेन जैसे दिखते हैं, जिससे पारंपरिक नियम आधारित निगरानी कम प्रभावी होती है
- छोटी-छोटी राशियों में विभाजित भुगतान सीमा-आधारित अलर्ट को चकमा देते हैं
यूपीएससी लिंक: आंतरिक सुरक्षा और साइबर सुरक्षा के नए खतरे (GS-3)
2. छोटी NBFC और फिनटेक कंपनियों की कमज़ोर सुरक्षा क्षमता
- संसाधनों की कमी के कारण छोटी संस्थाएँ नियमित VAPT और उन्नत निगरानी प्रणाली नहीं अपना पातीं
- बड़ी और छोटी संस्थाओं के बीच सुरक्षा स्तर का अंतर पूरी प्रणाली की कड़ी को कमज़ोर करता है
यूपीएससी लिंक: वित्तीय क्षेत्र का नियामक ढाँचा और वित्तीय स्थिरता (GS-3)
3. API और तृतीय-पक्ष एकीकरण से उत्पन्न जोखिम
- भुगतान और ऋण वितरण के लिए खुले API पर निर्भरता बढ़ने से प्रवेश बिंदु बढ़ते हैं
- विश्वसनीय सर्वरों से प्राप्त क्रेडेंशियल का दुरुपयोग आंतरिक सुरक्षा उपायों को बेअसर कर देता है
यूपीएससी लिंक: डिजिटल अवसंरचना और साइबर सुरक्षा (GS-3)
4. म्यूल खातों के माध्यम से धन का तेज़ स्थानांतरण
- स्वचालित थोक लेनदेन से धन कुछ ही समय में कई खातों में फैल जाता है, जिससे पुनर्प्राप्ति कठिन होती है
- म्यूल खातों की पहचान और उन्हें बंद करने में अंतर-बैंक और अंतर-एजेंसी समन्वय की कमी बाधा बनती है
यूपीएससी लिंक: वित्तीय अपराध और धन-शोधन निवारण (GS-3)
5. केंद्र और राज्य की भूमिकाओं का समन्वय
- बैंकिंग और भुगतान प्रणाली संघ सूची का विषय है, जबकि पुलिस और सार्वजनिक व्यवस्था राज्य सूची का विषय है
- विभिन्न एजेंसियों के बीच सूचना साझाकरण और रिपोर्टिंग समय-सीमा (जैसे CERT-In की छह घंटे की सीमा) का पालन एक चुनौती है
यूपीएससी लिंक: संघवाद और केंद्र-राज्य विधायी संबंध (GS-2)
चुनौतियाँ — यूपीएससी दृष्टिकोण
| मुद्दा | चिंता |
|---|---|
| तकनीकी दक्षता | छोटी संस्थाओं में उन्नत साइबर सुरक्षा विशेषज्ञता और निगरानी उपकरणों का अभाव |
| धन की शीघ्र वापसी | म्यूल खातों से धन निकलने से पहले रोक पाना कठिन, जिससे हानि की भरपाई सीमित |
| रिपोर्टिंग का बोझ | CERT-In (छह घंटे), RBI (DAKSH पोर्टल), 1930 हेल्पलाइन और I4C जैसे कई चैनलों में समन्वय की चुनौती |
| नियामकीय एकरूपता | NBFC, फिनटेक और बैंकों के लिए सुरक्षा मानकों में अंतर से पूरी प्रणाली में असमान सुरक्षा |
| आँकड़ों की साझेदारी | संस्थाओं और एजेंसियों के बीच खतरे की सूचना के समय पर आदान-प्रदान की व्यवस्था की सीमाएँ |
आगे की राह
- छोटी NBFC और फिनटेक कंपनियों के लिए न्यूनतम साइबर सुरक्षा मानक अनिवार्य किए जाएँ और उनके अनुपालन की नियमित जाँच हो
- API सुरक्षा, वास्तविक समय धोखाधड़ी पहचान और लेनदेन गति-सीमा (velocity limits) को सभी भुगतान मंचों पर मानक प्रथा बनाया जाए
- म्यूल खातों की पहचान के लिए बैंकों, भुगतान प्रणाली संचालकों और I4C के बीच आँकड़ा साझाकरण तंत्र सुदृढ़ किया जाए
- AI आधारित हमलों से निपटने के लिए संस्थाओं के कर्मचारियों का नियमित प्रशिक्षण और साइबर सुरक्षा टीमों की क्षमता-वृद्धि की जाए
- घटना की स्थिति में स्वचालित प्रणाली को बंद कर मैन्युअल संचालन अपनाने की मानक कार्यप्रणाली (SOP) सभी संस्थाओं में लागू हो
- रिपोर्टिंग चैनलों (1930 हेल्पलाइन, राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल, CERT-In, RBI DAKSH) का एकीकृत और सरल प्रारूप विकसित किया जाए
- उच्च-जोखिम भुगतान के पूर्ण अभिलेख रखने की अनिवार्यता से ऑडिट और जाँच प्रक्रिया मज़बूत की जाए
- केंद्र, राज्य और नियामक एजेंसियों के बीच नियमित संयुक्त बैठकों से सूचना-आधारित साझा प्रतिक्रिया तंत्र बनाया जाए
यूपीएससी मूल्य-संवर्धन
मुख्य परीक्षा उत्तर-लेखन हेतु कीवर्ड
साइबर सुरक्षा (Cyber Security) · कृत्रिम बुद्धिमत्ता (Artificial Intelligence) आधारित साइबर हमले · गैर-बैंकिंग वित्तीय कंपनी (Non-Banking Financial Company — NBFC) · वित्तीय प्रौद्योगिकी (Fintech) मंच · भुगतान प्रणाली (Payment System) · म्यूल खाता (Mule Account) · भारतीय कंप्यूटर आपात प्रतिक्रिया दल (CERT-In) · भारतीय साइबर अपराध समन्वय केंद्र (I4C) · स्केल-आधारित विनियमन (Scale Based Regulation) · डिजिटल धोखाधड़ी की रोकथाम · डेटा संरक्षण (Data Protection) · संघीय ढाँचा और पुलिस व्यवस्था (Federal Structure and Policing)
अवधारणा प्रवाह
कृत्रिम बुद्धिमत्ता से सशक्त हमलावर छोटी NBFC और फिनटेक कंपनियों के कमज़ोर सिस्टम को लक्ष्य बनाते हैं → हमलावर 10 से 12 दिनों तक आंतरिक प्रक्रियाओं और API क्रेडेंशियल का अध्ययन करते हैं → चोरी के क्रेडेंशियल से वैध दिखने वाले स्वचालित भुगतान अनुरोध भेजे जाते हैं और राशि को छोटे भागों में बाँटा जाता है → तेज़ थोक लेनदेन के माध्यम से धन म्यूल खातों में स्थानांतरित हो जाता है → TGCSB की सलाह पर संस्थाएँ वास्तविक समय निगरानी, VAPT और लेनदेन सीमा लागू कर स्रोत पर रोकथाम करती हैं → घटना होने पर स्वचालित प्रणाली बंद कर मैन्युअल संचालन और खाते फ्रीज़ किए जाते हैं → निर्धारित समय-सीमा में 1930 हेल्पलाइन, CERT-In और RBI को रिपोर्टिंग से जाँच और धन-पुनर्प्राप्ति की प्रक्रिया शुरू होती है
प्रारंभिक अभ्यास प्रश्न
Q1. निम्नलिखित कथनों पर विचार कीजिए:
1. भारतीय कंप्यूटर आपात प्रतिक्रिया दल (CERT-In) की स्थापना सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत की गई है।
2. CERT-In गृह मंत्रालय के अधीन कार्य करता है।
3. CERT-In के निर्देशों के अनुसार, साइबर सुरक्षा घटनाओं की रिपोर्ट सामान्यतः छह घंटे के भीतर देना अपेक्षित है।
उपर्युक्त कथनों में से कितने सही हैं?
- केवल एक
- केवल दो
- केवल तीन
- सभी
उत्तर: केवल दो — कथन 1 सही है: CERT-In की स्थापना IT अधिनियम, 2000 की धारा 70B के अंतर्गत हुई है। कथन 2 गलत है: CERT-In इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन कार्य करता है, गृह मंत्रालय के अधीन नहीं। कथन 3 सही है: 2022 के CERT-In निर्देशों में साइबर घटनाओं की छह घंटे के भीतर रिपोर्टिंग का प्रावधान है। अतः दो कथन सही हैं।
Q2. निम्नलिखित दो कथनों पर विचार कीजिए:
अभिकथन (A): साइबर हमले की स्थिति में वित्तीय संस्थाओं को स्वचालित ऋण वितरण सॉफ़्टवेयर बंद करके मैनुअल संचालन पर तुरंत जाना चाहिए।
कारण (R): ऐसा करने से स्वीकृत नहीं की गई अनधिकृत भुगतान प्रक्रियाएँ रुक जाती हैं, और सिस्टम की जाँच व पैच होने तक स्वचालित संचालन पुनः आरंभ नहीं होता।
उपर्युक्त के संदर्भ में, नीचे दिए गए विकल्पों में से सही उत्तर चुनिए:
- (A) और (R) दोनों सही हैं और (R), (A) की सही व्याख्या है।
- (A) और (R) दोनों सही हैं, किंतु (R), (A) की सही व्याख्या नहीं है।
- (A) सही है, किंतु (R) गलत है।
- (A) गलत है, किंतु (R) सही है।
उत्तर: (A) और (R) दोनों सही हैं और (R), (A) की सही व्याख्या है। — अभिकथन (A) सही है: TGCSB की सलाह के अनुसार हमले की स्थिति में स्वचालित ऋण वितरण सॉफ़्टवेयर बंद कर मैनुअल संचालन अपनाना है। कारण (R) भी सही है: स्वचालित संचालन तभी पुनः शुरू हो जब सक्षम साइबर सुरक्षा दल सिस्टम का परीक्षण कर सभी कमज़ोरियों को दूर कर दे। R, A की व्याख्या करता है, क्योंकि मैनुअल संचालन और तकनीकी जाँच दोनों का उद्देश्य अनधिकृत भुगतान को रोकना है।
Q3. निम्नलिखित सूचियों का सही मिलान कीजिए:
सूची I (अवधारणा/व्यवस्था)
1. Vulnerability Assessment and Penetration Testing (VAPT)
2. म्यूल खाता (Mule Account)
3. राष्ट्रीय साइबर अपराध हेल्पलाइन (1930)
4. CERT-In को घटना रिपोर्टिंग
सूची II (विवरण)
a. वे खाते जिनके माध्यम से धोखाधड़ी से प्राप्त धन को कई चरणों में घुमाकर स्रोत छिपाया जाता है
b. सिस्टम की सुरक्षा कमज़ोरियों की पहचान हेतु व्यवस्थित मूल्यांकन और सेंधमारी परीक्षण
c. धोखाधड़ी या साइबर अपराध की शिकायत दर्ज कराने का राष्ट्रीय टेलीफ़ोन माध्यम
d. साइबर घटना की सूचना छह घंटे के भीतर देने की बाध्यता
सही कूट चुनिए:
- 1-b, 2-a, 3-c, 4-d
- 1-a, 2-b, 3-d, 4-c
- 1-c, 2-d, 3-a, 4-b
- 1-d, 2-c, 3-b, 4-a
उत्तर: 1-b, 2-a, 3-c, 4-d — VAPT का अर्थ सिस्टम की कमज़ोरियों का मूल्यांकन और परीक्षण है (1-b)। म्यूल खाते धन को घुमाने के लिए प्रयुक्त होते हैं (2-a)। 1930 राष्ट्रीय साइबर अपराध हेल्पलाइन है (3-c)। CERT-In को छह घंटे में घटना-रिपोर्टिंग अपेक्षित है (4-d)।
मुख्य अभ्यास प्रश्न
✍ कृत्रिम बुद्धिमत्ता ने साइबर हमलों की गति और परिष्कार, दोनों बढ़ा दिए हैं, और गैर-बैंकिंग वित्तीय कंपनियाँ तथा वित्तीय प्रौद्योगिकी मंच भुगतान प्रणाली की कमज़ोर कड़ी बनते जा रहे हैं। इस कथन के आलोक में भारत के वर्तमान विधिक और नियामक ढाँचे का समीक्षात्मक परीक्षण कीजिए। साथ ही उत्तर दीजिए कि क्या घटना के बाद रिपोर्टिंग पर आधारित अनुपालन पर्याप्त है, और ‘स्रोत पर रोकथाम’ का दृष्टिकोण इस ढाँचे को किस प्रकार बदल सकता है। (15 Marks)
रूपरेखा: मॉडल उत्तर संरचना:
1. भूमिका: तेलंगाना साइबर सुरक्षा ब्यूरो (TGCSB) की 12 नवंबर 2026 की सलाह का उल्लेख। हमलावर 10-12 दिनों तक संस्थान की आंतरिक प्रक्रियाओं और API क्रेडेंशियल्स का अध्ययन करते हैं, विश्वसनीय सर्वरों के माध्यम से भुगतान अनुरोध भेजते हैं, भुगतान को बैच-प्रक्रिया की सामान्य अवधि से बाहर और छोटे हिस्सों में बाँटते हैं, और धन को शीघ्र म्यूल खातों में भेजते हैं।
2. AI के दोहरे प्रभाव: हमलावरों की क्षमता बढ़ना (स्वचालित स्क्रिप्ट, सामान्य दिखने वाले अनुरोध) बनाम रक्षा में AI-आधारित वास्तविक-समय धोखाधड़ी पहचान का उपयोग।
3. विधिक ढाँचा: सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 43 (अनधिकृत पहुँच व क्षति), धारा 66, 66C (पहचान की चोरी), 66D (व्यक्तित्व बदलकर छल); भारतीय न्याय संहिता, 2023 की धारा 318 (छल); डेटा संरक्षण हेतु डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023।
4. नियामक ढाँचा: भुगतान एवं निपटान प्रणाली अधिनियम, 2007 के अंतर्गत RBI का प्राधिकरण व विनियमन; RBI के डिजिटल भुगतान सुरक्षा नियंत्रण मास्टर निर्देश (2021); स्केल-आधारित विनियमन (2021) के अंतर्गत NBFC की आधार, मध्य, उच्च और शीर्ष परतें; डिजिटल ऋण दिशानिर्देश (2022); CERT-In के 2022 निर्देश (छह घंटे की रिपोर्टिंग, लॉग संधारण)।
5. संस्थागत तंत्र: CERT-In (धारा 70B), भारतीय साइबर अपराध समन्वय केंद्र (I4C) जो गृह मंत्रालय के अधीन है, 1930 हेल्पलाइन और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (cybercrime.gov.in), तथा राज्य साइबर ब्यूरो।
6. संघीय आयाम: पुलिस और लोक व्यवस्था राज्य सूची का विषय होने से जाँच और अभियोजन में राज्यों की भूमिका; केंद्र की समन्वय भूमिका; अंतर-राज्यीय अपराधों में समन्वय की चुनौती।
7. समीक्षा: घटना-पश्चात रिपोर्टिंग बनाम पूर्व-निवारक नियंत्रण; छोटे NBFC की सीमित क्षमता और उन पर अनुपालन-भार; बड़े बैंकों और छोटे NBFC के बीच सुरक्षा स्तर का अंतर; नवाचार और वित्तीय समावेशन के हित बनाम कठोर नियंत्रण। संतुलित दृष्टिकोण: जोखिम-आधारित विनियमन, साझा खतरा-सूचना, अनिवार्य VAPT और वास्तविक-समय निगरानी।
8. निष्कर्ष: ‘स्रोत पर रोकथाम’ की ओर बदलाव, जिसमें लेनदेन-वेग सीमा, असामान्य पैटर्न पहचान, धन के प्रवाह को रोकने की व्यवस्था और सक्षम पुनः-परीक्षण के बाद ही स्वचालन पुनः आरंभ करने जैसे उपाय शामिल हों।
स्रोत: The Hindu
शैक्षिक उद्देश्य हेतु AanyaAi द्वारा जनित।

- NAMASTE Scheme: Enhancing Sanitation Workers’ Livelihoods & Safety - November 14, 2026
- एमएसएमई का विशेष अभियान 6.0: स्वच्छता और लंबित मामलों का निपटारा - November 14, 2026
- Sea Vigil-26: Coastal Defence Drills Off Visakhapatnam - November 14, 2026

No Comments