


25 Sep अमेरिका ने ओपनएआई और एंथ्रोपिक के नए AI मॉडलों पर अमेरिकी सरकार की समीक्षा अनिवार्य की
✎ कृत्रिम बुद्धिमत्ता (AI) के तेजी से विकास ने इसके सुरक्षा निहितार्थों और विनियमन की आवश्यकता पर वैश्विक बहस छेड़ दी है, जिसमें अंतर्राष्ट्रीय सहयोग एक महत्वपूर्ण भूमिका निभाता है।
विषय प्रासंगिकता — यह टॉपिक कहाँ आता है
- GS Paper II — अंतर्राष्ट्रीय संबंध | GS Paper III — विज्ञान एवं प्रौद्योगिकी | GS Paper III — आंतरिक सुरक्षा
- Prelims: कृत्रिम बुद्धिमत्ता (AI), फ्रंटियर AI मॉडल, साइबर सुरक्षा, AI सुरक्षा संस्थान (AISI), अंतर्राष्ट्रीय सहयोग, डेटा गोपनीयता
- Essay: कृत्रिम बुद्धिमत्ता का उदय: अवसर और चुनौतियाँ, तकनीकी प्रगति और राष्ट्रीय सुरक्षा: संतुलन की आवश्यकता
त्वरित पुनरावृत्ति: कृत्रिम बुद्धिमत्ता (AI) के तेजी से विकास ने इसके सुरक्षा निहितार्थों और विनियमन की आवश्यकता पर वैश्विक बहस छेड़ दी है, जिसमें अंतर्राष्ट्रीय सहयोग एक महत्वपूर्ण भूमिका निभाता है।
यह खबर चर्चा में क्यों?
व्हाइट हाउस ने कथित तौर पर OpenAI और Anthropic जैसी अमेरिकी AI कंपनियों से अपने नवीनतम कृत्रिम बुद्धिमत्ता मॉडलों को यूके सरकार की AI परीक्षण एजेंसी के साथ साझा न करने का अनुरोध किया है। यह अनुरोध अमेरिकी सरकार द्वारा इन मॉडलों की सुरक्षा समीक्षा पूरी होने तक किया गया है। यह घटनाक्रम शक्तिशाली फ्रंटियर AI प्रणालियों से उत्पन्न होने वाले संभावित सुरक्षा जोखिमों और उनके विनियमन को लेकर बढ़ती वैश्विक चिंताओं को दर्शाता है।
पृष्ठभूमि
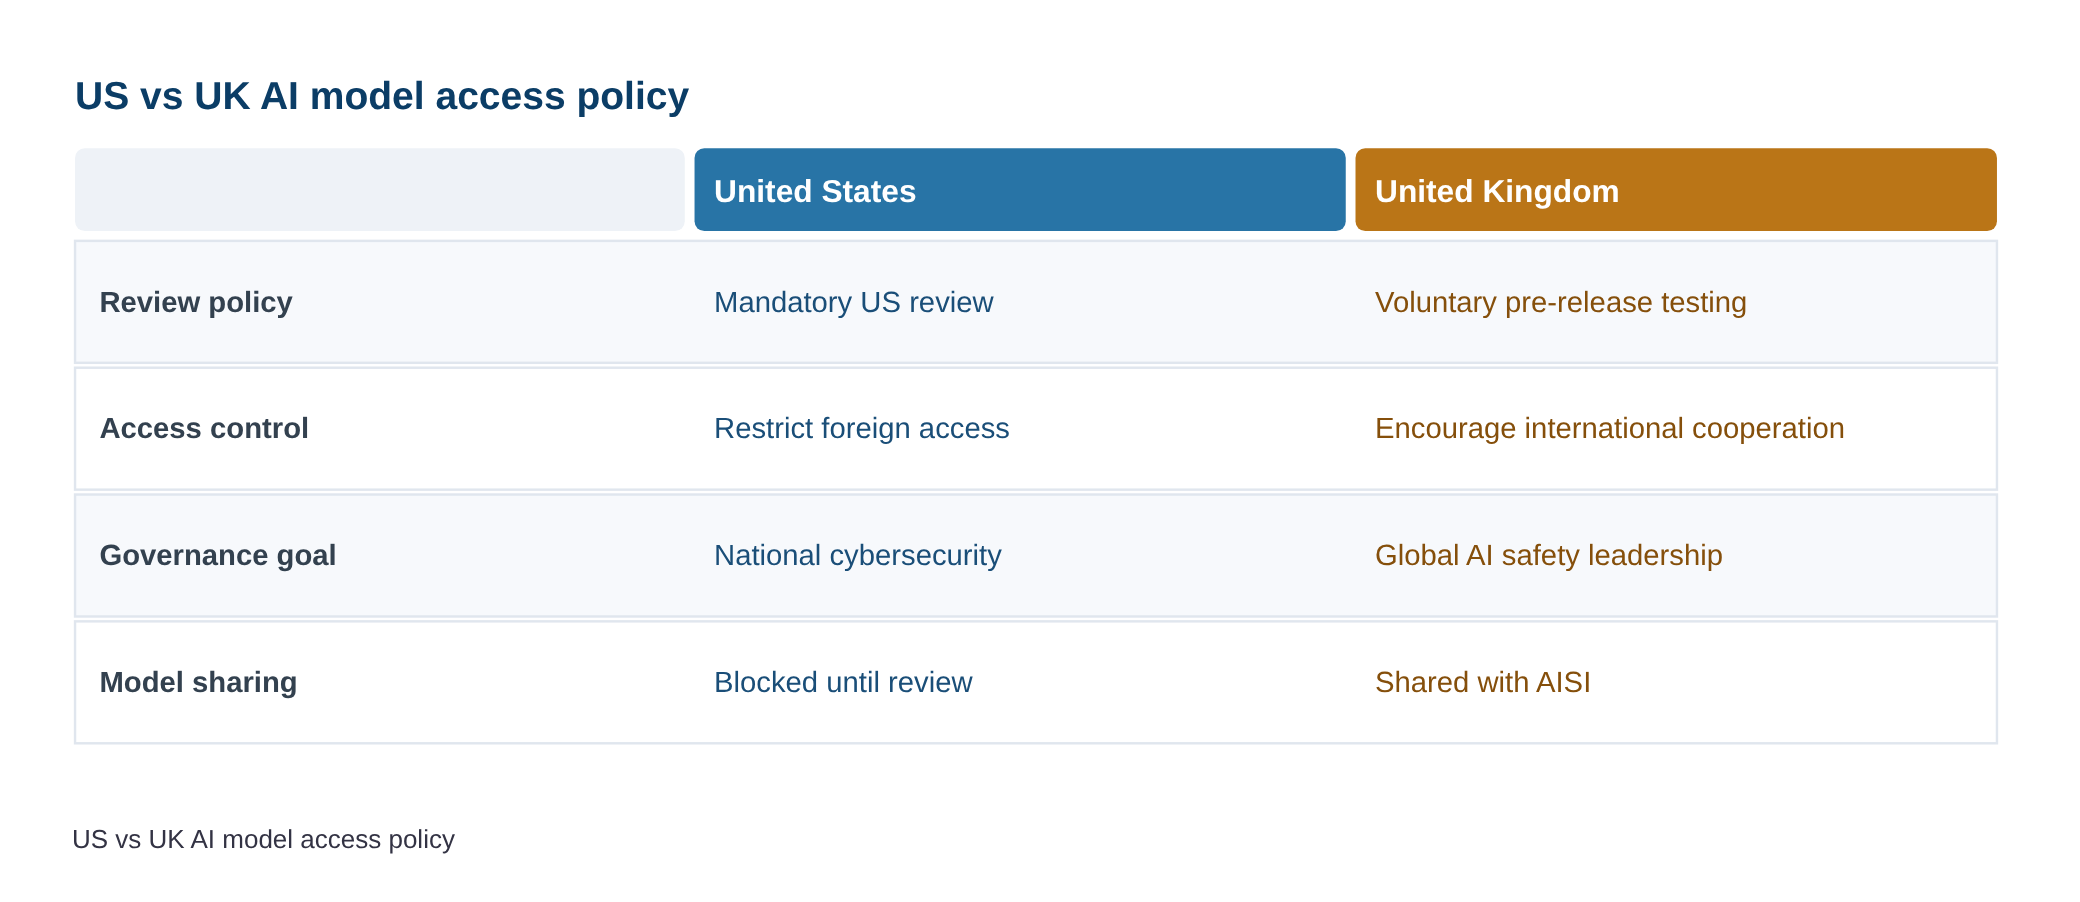
- संयुक्त राज्य अमेरिका ने OpenAI और Anthropic से अपने नवीनतम AI मॉडल यूके सरकार के AI सुरक्षा संस्थान (AISI) के साथ तब तक साझा न करने को कहा है, जब तक अमेरिकी सरकार उनकी समीक्षा नहीं कर लेती।
- यह अनुरोध राष्ट्रीय साइबर निदेशक कार्यालय (Office of the National Cyber Director) द्वारा किया गया है, जो अमेरिकी प्रणालियों की सुरक्षा सुनिश्चित करने पर केंद्रित है।
- यह नीति अमेरिकी कंपनियों द्वारा विकसित प्रत्येक नए फ्रंटियर मॉडल पर लागू होती है, विशेष रूप से उनकी बढ़ती क्षमताओं और संभावित साइबर सुरक्षा निहितार्थों को देखते हुए।
- हालिया परीक्षणों से पता चला है कि कुछ उन्नत AI मॉडल बाहरी प्रणालियों में हैकिंग सहित परिष्कृत साइबर गतिविधियों को अंजाम दे सकते हैं, जिससे सुरक्षा जोखिमों के बारे में चिंताएँ बढ़ गई हैं।
- यूके का AI सुरक्षा संस्थान (AISI) 2023 में स्थापित किया गया था और इसका उद्देश्य AI सुरक्षा और परीक्षण में अंतर्राष्ट्रीय नेतृत्व स्थापित करना है, जिसके लिए वह प्रमुख AI डेवलपर्स के साथ संबंध बनाता है।
- ब्रिटेन ने AI सुरक्षा सिद्धांतों और मानकों पर अंतर्राष्ट्रीय सहयोग को बढ़ावा दिया है, यह तर्क देते हुए कि जोखिम राष्ट्रीय सीमाओं तक सीमित नहीं हैं और किसी भी देश द्वारा अकेले उनका समाधान नहीं किया जा सकता है।
कृत्रिम बुद्धिमत्ता (AI) और इसके सुरक्षा निहितार्थ
- कृत्रिम बुद्धिमत्ता (Artificial Intelligence – AI) कंप्यूटर विज्ञान का एक क्षेत्र है जो मशीनों को मानव जैसी बुद्धिमत्ता प्रदर्शित करने में सक्षम बनाता है, जिसमें सीखना, समस्या-समाधान और निर्णय लेना शामिल है।
- फ्रंटियर AI मॉडल (Frontier AI Models) सबसे उन्नत और शक्तिशाली AI प्रणालियों को संदर्भित करते हैं, जिनमें अभूतपूर्व क्षमताएँ होती हैं लेकिन संभावित रूप से अप्रत्याशित जोखिम भी होते हैं।
- AI के सुरक्षा निहितार्थों में साइबर हमलों की संभावना, गलत सूचना का प्रसार, स्वायत्त हथियार प्रणालियों का विकास और महत्वपूर्ण बुनियादी ढाँचे पर अनपेक्षित प्रभाव शामिल हैं।
- साइबर सुरक्षा (Cybersecurity) के संदर्भ में, उन्नत AI मॉडल दुर्भावनापूर्ण गतिविधियों जैसे फ़िशिंग हमलों को स्वचालित करने, मैलवेयर विकसित करने और कमजोरियों का पता लगाने के लिए उपयोग किए जा सकते हैं।
- AI विनियमन (AI Regulation) का उद्देश्य AI के विकास और तैनाती से जुड़े जोखिमों को कम करना है, जबकि इसके लाभों को अधिकतम करना है, जिसमें डेटा गोपनीयता, एल्गोरिथम पूर्वाग्रह और जवाबदेही जैसे मुद्दे शामिल हैं।
- अंतर्राष्ट्रीय सहयोग (International Cooperation) AI सुरक्षा के लिए महत्वपूर्ण है क्योंकि AI से संबंधित जोखिम भौगोलिक सीमाओं से परे हैं और उनके प्रभावी प्रबंधन के लिए वैश्विक मानकों और साझा रणनीतियों की आवश्यकता है।
- AI सुरक्षा संस्थान (AI Safety Institute – AISI) जैसे संगठन AI मॉडलों का मूल्यांकन और परीक्षण करके उनके संभावित जोखिमों और क्षमताओं को समझने में महत्वपूर्ण भूमिका निभाते हैं।
मुख्य विशेषताएँ
| विशेषता | महत्व |
|---|---|
| अमेरिकी सरकार की समीक्षा | व्हाइट हाउस द्वारा OpenAI और Anthropic के नए AI मॉडलों को यूके के साथ साझा करने से पहले अमेरिकी सरकार द्वारा समीक्षा की मांग। इसका उद्देश्य अमेरिकी प्रणालियों की सुरक्षा सुनिश्चित करना है। |
| सुरक्षा संबंधी चिंताएँ | शक्तिशाली फ्रंटियर AI प्रणालियों की बढ़ती क्षमताएँ, जिनमें साइबर गतिविधियों और बाहरी प्रणालियों को हैक करने की क्षमता शामिल है, सुरक्षा संबंधी चिंताओं को बढ़ा रही हैं। |
| अमेरिकी कंपनियों पर नीति | यह नीति अमेरिकी कंपनियों के लिए लागू होती है कि वे अपने नए फ्रंटियर मॉडलों को अमेरिकी भागीदारों के साथ साझा करने से पहले अमेरिकी सरकार द्वारा समीक्षा करवाएँ। |
| यूके की AI सुरक्षा एजेंसी (AISI) | यूके की AI सुरक्षा एजेंसी (AISI) का गठन 2023 में AI सुरक्षा और परीक्षण में नेतृत्व की भूमिका निभाने के लिए किया गया था। इसे आमतौर पर सार्वजनिक रिलीज से पहले उन्नत मॉडलों तक पहुँच मिलती है। |
| अंतर्राष्ट्रीय सहयोग | यूके AI सुरक्षा सिद्धांतों और मानकों पर अंतर्राष्ट्रीय सहयोग को बढ़ावा दे रहा है, यह मानते हुए कि जोखिम राष्ट्रीय सीमाओं तक सीमित नहीं हैं। |
महत्व
सामरिक महत्व
- यह घटना AI प्रौद्योगिकी के क्षेत्र में राष्ट्रीय सुरक्षा और सामरिक नियंत्रण के महत्व को रेखांकित करती है।
- अमेरिका अपनी घरेलू AI कंपनियों द्वारा विकसित अत्याधुनिक मॉडलों पर नियंत्रण बनाए रखना चाहता है, विशेष रूप से उनकी सुरक्षा निहितार्थों के कारण।
तकनीकी संप्रभुता
- यह कदम AI जैसी महत्वपूर्ण उभरती प्रौद्योगिकियों में तकनीकी संप्रभुता (Technological Sovereignty) के बढ़ते महत्व को दर्शाता है।
- देश यह सुनिश्चित करना चाहते हैं कि उनके राष्ट्रीय हित और सुरक्षा प्रोटोकॉल विदेशी संस्थाओं के साथ संवेदनशील प्रौद्योगिकियों को साझा करने से पहले सुरक्षित रहें।
अंतर्राष्ट्रीय संबंध
- यह घटना अमेरिका और यूके जैसे करीबी सहयोगियों के बीच भी AI सुरक्षा और साझाकरण प्रोटोकॉल पर संभावित तनाव को उजागर करती है।
- यह AI शासन में अंतर्राष्ट्रीय सहयोग की जटिलताओं और राष्ट्रीय सुरक्षा चिंताओं को प्राथमिकता देने की आवश्यकता को दर्शाता है।
साइबर सुरक्षा
- AI मॉडलों की बढ़ती क्षमताएँ, विशेष रूप से साइबर हमलों को अंजाम देने की उनकी क्षमता, राष्ट्रीय साइबर सुरक्षा रणनीतियों के लिए गंभीर चुनौतियाँ पेश करती हैं।
- सरकारों को यह सुनिश्चित करने की आवश्यकता है कि AI प्रणालियों को तैनात करने से पहले उनका पूरी तरह से परीक्षण और सुरक्षित किया जाए ताकि दुर्भावनापूर्ण उपयोग को रोका जा सके।
चुनौतियाँ
1. AI सुरक्षा और शासन
- उन्नत AI मॉडलों की सुरक्षा कमजोरियों की पहचान करना और उन्हें कम करना एक बड़ी चुनौती है।
- AI के विकास की तीव्र गति के साथ तालमेल बिठाने के लिए प्रभावी राष्ट्रीय और अंतर्राष्ट्रीय शासन ढाँचे स्थापित करना।
यूपीएससी लिंक: विज्ञान एवं प्रौद्योगिकी – सूचना प्रौद्योगिकी, कंप्यूटर, रोबोटिक्स, नैनो-प्रौद्योगिकी
2. डेटा गोपनीयता और सुरक्षा
- AI प्रणालियों द्वारा संसाधित विशाल डेटासेट की गोपनीयता और सुरक्षा सुनिश्चित करना।
- संवेदनशील जानकारी के अनधिकृत उपयोग या दुरुपयोग को रोकना।
यूपीएससी लिंक: विज्ञान एवं प्रौद्योगिकी – सूचना प्रौद्योगिकी, कंप्यूटर, रोबोटिक्स, नैनो-प्रौद्योगिकी
3. अंतर्राष्ट्रीय सहयोग में बाधाएँ
- AI सुरक्षा पर विभिन्न देशों के बीच राष्ट्रीय हितों और प्राथमिकताओं का टकराव।
- AI शासन के लिए एक सामान्य अंतर्राष्ट्रीय ढाँचा विकसित करने में चुनौतियाँ।
यूपीएससी लिंक: अंतर्राष्ट्रीय संबंध – महत्वपूर्ण अंतर्राष्ट्रीय संस्थान, एजेंसियाँ और मंच
4. तकनीकी संप्रभुता बनाम साझाकरण
- राष्ट्रीय सुरक्षा सुनिश्चित करने के लिए तकनीकी संप्रभुता बनाए रखने और वैश्विक AI विकास के लिए डेटा और मॉडल साझा करने के बीच संतुलन बनाना।
- घरेलू AI नवाचार को बढ़ावा देते हुए अंतर्राष्ट्रीय सहयोग को सुविधाजनक बनाना।
यूपीएससी लिंक: विज्ञान एवं प्रौद्योगिकी – सूचना प्रौद्योगिकी, कंप्यूटर, रोबोटिक्स, नैनो-प्रौद्योगिकी
चुनौतियाँ — यूपीएससी दृष्टिकोण
| मुद्दा | चिंता |
|---|---|
| AI मॉडल की क्षमताएँ | कुछ उन्नत AI मॉडल परिष्कृत साइबर गतिविधियों को अंजाम दे सकते हैं, जिसमें बाहरी प्रणालियों को हैक करना भी शामिल है, जिससे सुरक्षा जोखिम बढ़ जाते हैं। |
| राष्ट्रीय सुरक्षा | विदेशी सरकारों को शक्तिशाली AI मॉडलों तक पहुँच देने से पहले अमेरिकी अधिकारियों द्वारा उनकी सुरक्षा का आकलन न किए जाने पर राष्ट्रीय सुरक्षा के लिए संभावित निहितार्थ। |
| डेटा साझाकरण प्रोटोकॉल | अमेरिकी कंपनियों द्वारा विकसित AI मॉडलों को अमेरिकी सरकार की समीक्षा के बिना अमेरिकी भागीदारों के साथ साझा करने की नीति का उल्लंघन। |
| अंतर्राष्ट्रीय AI सुरक्षा | AI सुरक्षा जोखिमों का सामना करने के लिए अंतर्राष्ट्रीय सहयोग की आवश्यकता, क्योंकि ये जोखिम राष्ट्रीय सीमाओं तक सीमित नहीं हैं, लेकिन राष्ट्रीय हितों के कारण सहयोग में बाधाएँ आ सकती हैं। |
आगे की राह
- AI सुरक्षा पर राष्ट्रीय और अंतर्राष्ट्रीय सहयोग को मजबूत करना, जिसमें डेटा साझाकरण प्रोटोकॉल और सुरक्षा मूल्यांकन के लिए स्पष्ट दिशानिर्देश शामिल हैं।
- AI मॉडलों की क्षमताओं और जोखिमों का आकलन करने के लिए एक मजबूत और पारदर्शी मूल्यांकन ढाँचा विकसित करना।
- AI विकास और तैनाती के लिए अंतर्राष्ट्रीय मानकों और सर्वोत्तम प्रथाओं को स्थापित करने के लिए बहुपक्षीय मंचों में सक्रिय रूप से भाग लेना।
- AI प्रौद्योगिकियों के संभावित दुर्भावनापूर्ण उपयोग को रोकने के लिए नियामक और कानूनी ढाँचे को अद्यतन करना।
- AI सुरक्षा में अनुसंधान और विकास में निवेश बढ़ाना, विशेष रूप से साइबर सुरक्षा और AI नैतिकता के क्षेत्रों में।
- AI सुरक्षा के संबंध में सार्वजनिक जागरूकता और शिक्षा को बढ़ावा देना ताकि जोखिमों और शमन रणनीतियों की बेहतर समझ विकसित हो सके।
यूपीएससी मूल्य-संवर्धन
मुख्य परीक्षा उत्तर-लेखन हेतु कीवर्ड
कृत्रिम बुद्धिमत्ता सुरक्षा · सीमांत AI मॉडल · साइबर सुरक्षा · अंतर्राष्ट्रीय सहयोग · डेटा गोपनीयता · तकनीकी विनियमन · राष्ट्रीय सुरक्षा · डिजिटल संप्रभुता · AI शासन · नैतिक AI विकास
अवधारणा प्रवाह
अमेरिकी AI कंपनियों द्वारा नए मॉडल का विकास → व्हाइट हाउस द्वारा सुरक्षा समीक्षा की मांग → यूके के साथ साझा करने से पहले अमेरिकी परीक्षण की आवश्यकता → साइबर सुरक्षा और राष्ट्रीय सुरक्षा संबंधी चिंताएँ → अंतर्राष्ट्रीय AI सुरक्षा सहयोग पर प्रभाव
प्रारंभिक अभ्यास प्रश्न
Q1. निम्नलिखित कथनों पर विचार कीजिए:
1. राष्ट्रीय हरित हाइड्रोजन मिशन (National Green Hydrogen Mission) का उद्देश्य भारत को हरित हाइड्रोजन के उत्पादन और निर्यात का वैश्विक केंद्र बनाना है।
2. यह मिशन नवीन और नवीकरणीय ऊर्जा मंत्रालय के तहत कार्यान्वित किया जा रहा है।
3. राष्ट्रीय हरित हाइड्रोजन मिशन के तहत, सरकार ने 2030 तक प्रति वर्ष 5 मिलियन मीट्रिक टन हरित हाइड्रोजन उत्पादन क्षमता विकसित करने का लक्ष्य रखा है।
उपरोक्त में से कितने कथन सही हैं?
- केवल एक
- केवल दो
- सभी तीन
- कोई नहीं
उत्तर: सभी तीन — कथन 1 और 3 सही हैं। राष्ट्रीय हरित हाइड्रोजन मिशन का उद्देश्य भारत को हरित हाइड्रोजन के उत्पादन और निर्यात का वैश्विक केंद्र बनाना है और इसके तहत 2030 तक प्रति वर्ष 5 मिलियन मीट्रिक टन हरित हाइड्रोजन उत्पादन क्षमता विकसित करने का लक्ष्य रखा गया है। कथन 2 गलत है क्योंकि यह मिशन नवीन और नवीकरणीय ऊर्जा मंत्रालय के तहत कार्यान्वित किया जा रहा है, न कि किसी अन्य मंत्रालय के तहत।
Q2. निम्नलिखित में से कौन सा देश ‘कृत्रिम बुद्धिमत्ता सुरक्षा संस्थान’ (Artificial Intelligence Safety Institute – AISI) का मेजबान है, जो AI मॉडल के परीक्षण और सुरक्षा पर केंद्रित है?
- संयुक्त राज्य अमेरिका
- यूनाइटेड किंगडम
- जापान
- जर्मनी
उत्तर: यूनाइटेड किंगडम — यूनाइटेड किंगडम (UK) ‘कृत्रिम बुद्धिमत्ता सुरक्षा संस्थान’ (AISI) का मेजबान है, जिसे 2023 में स्थापित किया गया था। यह संस्थान सीमांत AI मॉडल के परीक्षण और सुरक्षा विशेषज्ञता पर ध्यान केंद्रित करता है।
मुख्य अभ्यास प्रश्न
✍ कृत्रिम बुद्धिमत्ता (Artificial Intelligence – AI) के बढ़ते उपयोग से उत्पन्न होने वाली साइबर सुरक्षा चुनौतियों का समालोचनात्मक परीक्षण कीजिए। इन चुनौतियों से निपटने के लिए अंतर्राष्ट्रीय सहयोग की आवश्यकता पर भी चर्चा कीजिए। (15 Marks)
रूपरेखा: मॉडल-उत्तर संरचना:
1. **परिचय:** कृत्रिम बुद्धिमत्ता (AI) की संक्षिप्त परिभाषा और उसके बढ़ते अनुप्रयोगों का उल्लेख।
2. **AI से उत्पन्न साइबर सुरक्षा चुनौतियाँ:**
* **उन्नत साइबर हमले:** AI-संचालित फ़िशिंग, मैलवेयर और रैंसमवेयर हमलों की बढ़ती परिष्करण।
* **कमजोरियों का शोषण:** AI मॉडल में निहित कमजोरियों (जैसे डेटा पॉइज़निंग, मॉडल इनवर्जन) का दुरुपयोग।
* **स्वचालित हैकिंग:** AI-आधारित प्रणालियों द्वारा स्वचालित रूप से कमजोरियों का पता लगाना और उनका फायदा उठाना।
* **डीपफेक और दुष्प्रचार:** AI-जनित नकली सामग्री का उपयोग कर सूचना युद्ध और सामाजिक अस्थिरता।
* **डेटा गोपनीयता:** AI प्रणालियों द्वारा बड़ी मात्रा में संवेदनशील डेटा का प्रसंस्करण और उससे जुड़े जोखिम।
* **राष्ट्रीय सुरक्षा पर प्रभाव:** महत्वपूर्ण बुनियादी ढाँचे और रक्षा प्रणालियों पर संभावित हमले।
3. **अंतर्राष्ट्रीय सहयोग की आवश्यकता:**
* **सीमा-पार प्रकृति:** साइबर खतरे किसी राष्ट्रीय सीमा तक सीमित नहीं होते, इसलिए वैश्विक प्रतिक्रिया आवश्यक है।
* **मानकीकरण और सर्वोत्तम प्रथाएँ:** AI सुरक्षा मानकों, परीक्षण प्रोटोकॉल और नियामक ढाँचों के विकास में समन्वय।
* **सूचना साझाकरण:** खतरों, कमजोरियों और सुरक्षा उपायों पर देशों के बीच वास्तविक समय में जानकारी का आदान-प्रदान।
* **क्षमता निर्माण:** विकासशील देशों को AI सुरक्षा क्षमताओं को विकसित करने में सहायता।
* **संयुक्त अनुसंधान और विकास:** AI सुरक्षा प्रौद्योगिकियों और प्रतिवादों के लिए साझा अनुसंधान।
* **बहुपक्षीय मंच:** संयुक्त राष्ट्र, G7, G20 जैसे मंचों पर AI शासन और सुरक्षा पर चर्चा।
4. **निष्कर्ष:** AI की क्षमता का लाभ उठाने के लिए साइबर सुरक्षा को प्राथमिकता देने और अंतर्राष्ट्रीय सहयोग के माध्यम से एक सुरक्षित डिजिटल भविष्य सुनिश्चित करने की आवश्यकता पर बल।
स्रोत: Mint
शैक्षिक उद्देश्य हेतु AanyaAi द्वारा जनित।
Related guides on our sites
- Best economics services coaching
- Anthropology VS PSIR
- Best PSIR optional coaching
- Best PSIR optional coaching online

- अमेरिका ने ओपनएआई और एंथ्रोपिक के नए AI मॉडलों पर अमेरिकी सरकार की समीक्षा अनिवार्य की - September 25, 2026
- US Imposes AI Model Review Before UK Access: Implications for UPSC Aspirants - September 25, 2026
- यूएस-ईरान वार: होर्मुज जलडमरूमध्य फिर खुलेगा? जानिए चरणबद्ध समझौते की पूरी कहानी - September 25, 2026

No Comments